Tampilkan postingan dengan label networking. Tampilkan semua postingan

CIDR table between IPv4 and IPv6 addresses

Oleh Nanang Suryana | Jumat, Juli 01, 2011 | | 13 Komentar »

Sekedar share dan dokumentasi:

IPv4 (32bits)       | IPv6 (128bits)
--------------------|------------------------
/32 = Single IP | /128 = Single IP
/31 = 2 | /127 = 2
/30 = 4 | /126 = 4
/29 = 8 | /125 = 8
/28 = 16 | /124 = 16
/27 = 32 | /123 = 32
/26 = 64 | /122 = 64
/25 = 128 | /121 = 128
/24 = 256 | /120 = 256
/23 = 512 | /119 = 512
/22 = 1,024 | /118 = 1,024
/21 = 2,048 | /117 = 2,048
/20 = 4,096 | /116 = 4,096
/19 = 8,192 | /115 = 8,192
/18 = 16,384 | /114 = 16,384
/17 = 32,768 | /113 = 32,768
/16 = 65,536 | /112 = 65,536
/15 = 131,072 | /111 = 131,072


/14 = 262,144 | /110 = 262,144
/13 = 524,288 | /109 = 524,288
/12 = 1,048,576 | /108 = 1,048,576
/11 = 2,097,152 | /107 = 2,097,152
/10 = 4,194,304 | /106 = 4,194,304
/9 = 8,388,608 | /105 = 8,388,608
/8 = 16,777,216 | /104 = 16,777,216
/7 = 33,554,432 | /103 = 33,554,432
/6 = 67,108,864 | /102 = 67,108,864
/5 = 134,217,728 | /101 = 134,217,728
/4 = 268.435,456 | /100 = 268.435,456
/3 = 536,870,912 | /99 = 536,870,912
/2 = 1,073,741,824 | /98 = 1,073,741,824
/1 = 2,147,483,648 | /97 = 2,147,483,648
/0 = 4,294,967,296 | /96 = 4,294,967,296
N/A | /95 = 8,589,934,592
N/A | /94 = 17,179,869,184
N/A | /93 = 34,359,738,368
N/A | /92 = 68,719,476,736
N/A | /91 = 137,438,953,472
N/A | /90 = 274,877,906,944
N/A | /89 = 549,755,813,888
N/A | /88 = 1,099,511,627,776
N/A | /87 = 2,199,023,255,552
N/A | /86 = 4,398,046,511,104
N/A | /85 = 8,796,093,022,208
N/A | /84 = 17,592,186,044,416
N/A | /83 = 35,184,372,088,832
N/A | /82 = 70,368,744,177,664
N/A | /81 = 140,737,488,355,328
N/A | /80 = 281,474,976,710,656
N/A | /79 = 562,949,953,421,312
N/A | /78 = 1,125,899,906,842,624
N/A | /77 = 2,251,799,813,685,248
N/A | /76 = 4,503,599,627,370,496
N/A | /75 = 9,007,199,254,740,992
N/A | /74 = 18,014,398,509,481,984
N/A | /73 = 36,028,797,018,963,968
N/A | /72 = 72,057,594,037,927,936
N/A | /71 = 144,115,188,075,855,872
N/A | /70 = 288,230,376,151,711,744
N/A | /69 = 576,460,752,303,423,488
N/A | /68 = 1,152,921,504,606,846,976
N/A | /67 = 2,305,843,009,213,693,952
N/A | /66 = 4,611,686,018,427,387,904
N/A | /65 = 9,223,372,036,854,775,808
N/A | /64 = 18,446,744,073,709,551,616
N/A | /63 = 36,893,488,147,419,103,232
N/A | /62 = 73,786,976,294,838,206,464
N/A | /61 = 147,573,952,589,676,412,928
N/A | /60 = 295,147,905,179,352,825,856
N/A | /59 = 590,295,810,358,705,651,712
N/A | /58 = 1,180,591,620,717,411,303,424
N/A | /57 = 2,361,183,241,434,822,606,848
N/A | /56 = 4,722,366,482,869,645,213,696
N/A | /55 = 9,444,732,965,739,290,427,392
N/A | /54 = 18,889,465,931,478,580,854,784
N/A | /53 = 37,778,931,862,957,161,709,568
N/A | /52 = 75,557,863,725,914,323,419,136
N/A | /51 = 151,115,727,451,828,646,838,272
N/A | /50 = 302,231,454,903,657,293,676,544
N/A | /49 = 604,462,909,807,314,587,353,088
N/A | /48 = 1,208,925,819,614,629,174,706,176
N/A | /47 = 2,417,851,639,229,258,349,412,35
N/A | /46 = 4,835,703,278,458,516,698,824,70
N/A | /45 = 9,671,406,556,917,033,397,649,40
N/A | /44 = 19,342,813,113,834,066,795,298,81
N/A | /43 = 38,685,626,227,668,133,590,597,632
N/A | /42 = 77,371,252,455,336,267,181,195,264
N/A | /41 = 154,742,504,910,672,534,362,390,528
N/A | /40 = 309,485,009,821,345,068,724,781,056
N/A | /39 = 618,970,019,642,690,137,449,562,112
N/A | /38 = 1,237,940,039,285,380,274,899,124,224
N/A | /37 = 2,475,880,078,570,760,549,798,248,448
N/A | /36 = 4,951,760,157,141,521,099,596,496,896
N/A | /35 = 9,903,520,314,283,042,199,192,993,792
N/A | /34 = 19,807,040,628,566,084,398,385,987,584
N/A | /33 = 39,614,081,257,132,168,796,771,975,168
N/A | /32 = 79,228,162,514,264,337,593,543,950,336
N/A | /31 = 158,456,325,028,528,675,187,087,900,672
N/A | /30 = 316,912,650,057,057,350,374,175,801,344
N/A | /29 = 633,825,300,114,114,700,748,351,602,688
N/A | /28 = 1,267,650,600,228,229,401,496,703,205,376
N/A | /27 = 2,535,301,200,456,458,802,993,406,410,752
N/A | /26 = 5,070,602,400,912,917,605,986,812,821,504
N/A | /25 = 10,141,204,801,825,835,211,973,625,643,008
N/A | /24 = 20,282,409,603,651,670,423,947,251,286,016
N/A | /23 = 40,564,819,207,303,340,847,894,502,572,032
N/A | /22 = 81,129,638,414,606,681,695,789,005,144,064
N/A | /21 = 162,280,286,840,214,464,602,688,010,288,128
N/A | /20 = 324,518,553,658,426,726,783,156,020,576,256
N/A | /19 = 649,037,107,316,853,453,566,312,041,152,512
N/A | /18 = 1,298,074,214,633,706,907,132,624,082,305,024
N/A | /17 = 2,596,148,429,267,413,814,265,248,164,610,048
N/A | /16 = 5,192,296,858,534,827,628,530,496,329,220,096

Conclusion: Total amount of IP's for IPv4 is 2^32 while IPv6 is 2^128

Sumber: http://www.net6.at/?q=cidr

Selengkapnya...

Teknologi 100G

Oleh Nanang Suryana | Kamis, Juli 01, 2010 | , | 4 Komentar »

Teknologi komunikasi di segmen jaringan serat optik kembali menghadirkan terobosan baru dengan diluncurkannya solusi kanal tunggal atau Single Carrier Next Generation dengan kecepatan 100 gigabit per detik (100G).

Teknologi ini deperkenalkan di Paris, Prancis oleh Alcatel-Lucent (ALU) dan merupakan bagian dari jaringan "Next Generation Coherent".

Teknologi tersebut dirancang untuk memenuhi tuntutan kebutuhan bandwidth yang terus meningkat lewat hadirnya beragam layanan multimedia, seperti video streaming, aplikasi web, file sharing, dan film-film berkualitas tinggi (high definition/HD).


Dalam implementasinya di lapangan, solusi ini diklaim ALU dapat mendukung transfer lebih dari 100.000 file MP3 dalam 60 detik atau lebih dari 15.000 siaran langsung saluran HDTV secara bersamaan.

Selain menawarkan pengingkatan performa, teknologi Single Carrier Next Generation juga menawarkan integrasi jaringan yang signifikan dan jangkauan transmisi yang lebih jauh dengan kompleksitas, biaya operasional, dan konsumsi daya yang lebih rendah.

"Solusi ini juga mampu bekerja bersamaan dengan teknologi jaringan existing, semisal antara 100G dengan infrastruktur berkecepatan lebih rendah seperti 10G dan 40G," kata James Watt, Head of ALU Optics.

Perangkat jaringan yang diusung dalam solusi ini adalah Photonic Service Switch 1830 (PSS 1830), hasil inovasi dari Bell Labs--lembaga penelitian milik ALU.

PSS 1830, telah dipilih oleh operator Softbank Telecom Corp dari Jepang untuk jaringan infrastruktur backbone-nya. Teknologi ini juga telah diuji coba oleh operator Telefonica dari Spanyol.

Semoga bermanfaat.
Sumber: Berbagai sumber.

Selengkapnya...

Perbedaan IPv4 dan IPv6

Oleh Nanang Suryana | Selasa, Juni 08, 2010 | | 6 Komentar »

Berikut adalah perbedaan antara IPv4 dan IPv6 menurut Kementerian Komunikasi dan Informatika (Kominfo):

Fitur
IPv4: Jumlah alamat menggunakan 32 bit sehingga jumlah alamat unik yang didukung terbatas 4.294.967.296 atau di atas 4 miliar alamat IP saja. NAT mampu untuk sekadar memperlambat habisnya jumlah alamat IPv4, namun pada dasarnya IPv4 hanya menggunakan 32 bit sehingga tidak dapat mengimbangi laju pertumbuhan internet dunia.

IPv6: Menggunakan 128 bit untuk mendukung 3.4 x 10^38 alamat IP yang unik. Jumlah yang masif ini lebih dari cukup untuk menyelesaikan masalah keterbatasan jumlah alamat pada IPv4 secara permanen.


Routing
IPv4: Performa routing menurun seiring dengan membesarnya ukuran tabel routing. Penyebabnya pemeriksaan header MTU di setiap router dan hop switch.

IPv6: Dengan proses routing yang jauh lebih efisien dari pendahulunya, IPv6 memiliki kemampuan untuk mengelola tabel routing yang besar.

Mobilitas
IPv4: Dukungan terhadap mobilitas yang terbatas oleh kemampuan roaming saat beralih dari satu jaringan ke jaringan lain.

IPv6: Memenuhi kebutuhan mobilitas tinggi melalui roaming dari satu jaringan ke jaringan lain dengan tetap terjaganya kelangsungan sambungan. Fitur ini mendukung perkembangan aplikasi-aplikasi.

Keamanan
IPv4: Meski umum digunakan dalam mengamankan jaringan IPv4, header IPsec merupakan fitur tambahan pilihan pada standar IPv4.

IPv6: IPsec dikembangkan sejalan dengan IPv6. Header IPsec menjadi fitur wajib dalam standar implementasi IPv6.

Ukuran header
IPv4: Ukuran header dasar 20 oktet ditambah ukuran header options yang dapat bervariasi.

IPv6: Ukuran header tetap 40 oktet. Sejumlah header pada IPv4 seperti Identification, Flags, Fragment offset, Header Checksum dan Padding telah dimodifikasi.

Header checksum
IPv4: Terdapat header checksum yang diperiksa oleh setiap switch (perangkat lapis ke 3), sehingga menambah delay.

IPv6: Proses checksum tidak dilakukan di tingkat header, melainkan secara end-to-end. Header IPsec telah menjamin keamanan yang memadai

Fragmentasi
IPv4: Dilakukan di setiap hop yang melambatkan performa router. Proses menjadi lebih lama lagi apabila ukuran paket data melampaui Maximum Transmission Unit (MTU) paket dipecah-pecah sebelum disatukan kembali di tempat tujuan.

IPv6: Hanya dilakukan oleh host yang mengirimkan paket data. Di samping itu, terdapat fitur MTU discovery yang menentukan fragmentasi yang lebih tepat menyesuaikan dengan nilai MTU terkecil yang terdapat dalam sebuah jaringan dari ujung ke ujung.

Configuration
IPv4: Ketika sebuah host terhubung ke sebuah jaringan, konfigurasi dilakukan secara manual.

IPv6: Memiliki fitur stateless auto configuration dimana ketika sebuah host terhubung ke sebuah jaringan, konfigurasi dilakukan secara otomatis.

Kualitas Layanan
IPv4: Memakai mekanisme best effort untuk tanpa membedakan kebutuhan.

IPv6: Memakai mekanisme best level of effort yang memastikan kualitas layanan. Header traffic class menentukan prioritas pengiriman paket data berdasarkan kebutuhan akan kecepatan tinggi atau tingkat latency tinggi.

Sumber: DetikInet
Semoga bermanfaat.

Selengkapnya...

LTE (Long Term Evolution)

Oleh Nanang Suryana | Rabu, Maret 24, 2010 | , , | 18 Komentar »

LTE (Long Term Evolution) adalah sebuah nama baru dari layanan yang mempunyai kemampuan tinggi dalam sistem komunikasi bergerak (mobile). Merupakan langkah menuju generasi ke-4 (4G) dari teknologi radio yang dirancang untuk meningkatkan kapasitas dan kecepatan jaringan telepon mobile. Dimana generasi sebelumnya dikenal sebagai 3G (untuk "generasi ketiga"), LTE dipasarkan sebagai 4G.

Menurut IMT Advanced (International Mobile Telecommunications Advanced), LTE tidak sepenuhnya sesuai dengan persyaratan 4G. Sebagian besar operator selular di Amerika Serikat dan beberapa operator di seluruh dunia mengumumkan rencana untuk mengubah jaringan mereka untuk LTE dimulai pada 2009. Layanan LTE pertama di dunia dibuka oleh TeliaSonera di dua kota Skandinavia yaitu Stockholm dan Oslo pada 14 Desember 2009. LTE adalah satu set perangkat tambahan ke Universal Mobile Telecommunications System (UMTS) yang diperkenalkan pada 3rd Generation Partnership Project (3GPP) Release 8. Banyak dari 3GPP Release 8 mengadopsi teknologi 4G, termasuk semua IP arsitektur jaringan.


Meskipun biasanya dilihat sebagai telepon seluler atau penghantar, LTE juga didukung oleh badan-badan keamanan publik di Amerika Serikat. Band radio 700 MHz sebagai teknologi pilihan untuk keselamatan publik.

Tinjauan

LTE memberikan tingkat kapasitas downlink sedikitnya 100 Mbps, dan uplink paling sedikit 50 Mbps dan RAN round-trip kurang dari 10 ms. LTE mendukung operator bandwidth, dari 20 MHz turun menjadi 1,4 MHz dan mendukung pembagian frekuensi duplexing (FDD) dan waktu pembagian duplexing (TDD).

Bagian dari standar LTE adalah Arsitektur Sistem Evolution, sebuah jaringan berbasis IP yang dirancang untuk menggantikan arsitektur GPRS Core Network dan memastikan dukungan untuk mobilitas antara beberapa non-sistem 3GPP, misalnya GPRS dan WiMax.

Keuntungan utama dengan LTE adalah throughput yang tinggi, latency rendah, plug and play, FDD dan TDD pada platform yang sama, peningkatan pengalaman pengguna akhir dan arsitektur sederhana yang mengakibatkan biaya operasional yang rendah. LTE akan juga mendukung sel menara dengan teknologi jaringan yang lebih tua seperti GSM, cdmaOne, W-CDMA (UMTS), dan CDMA2000.

Standar 4G

Banyak standar sebagai syarat untuk upgrade 3G UMTS ke teknologi komunikasi mobile 4G, yang pada dasarnya adalah sebuah sistem broadband mobile dengan peningkatan layanan multimedia.

Adapun standar-standarnya:
  • Puncak download angka 326,4 Mbit / s untuk 4x4 antena, dan 172,8 Mbit / s untuk antena 2x2 (menggunakan 20 MHz dari spektrum).
  • Puncak upload angka 86,4 Mbit / s untuk setiap 20 MHz dari spektrum menggunakan satu antena.
  • Lima terminal yang berbeda kelas telah ditetapkan dari kelas sentris suara sampai akhir tinggi terminal yang mendukung kecepatan data puncak. Semua terminal akan dapat memproses 20 MHz bandwidth.
  • Pada sedikitnya 200 pengguna aktif dalam setiap 5 MHz sel. (Khususnya, 200 data aktif klien)
  • Sub-5 ms latency untuk paket IP kecil
  • Meningkatkan fleksibilitas spektrum, dengan spektrum didukung irisan sekecil 1,5 MHz dan sebesar 20 MHz (W-CDMA membutuhkan 5 MHz iris, menyebabkan beberapa masalah dengan roll-beluk teknologi di negara-negara di mana 5 MHz adalah jumlah alokasi umum spektrum, dan sering telah digunakan dengan warisan standar seperti 2G GSM dan cdmaOne.) Membatasi ukuran untuk 5 MHz juga membatasi jumlah bandwidth per handset
  • Dalam 900 MHz pita frekuensi yang akan digunakan di daerah pedesaan, mendukung ukuran sel yang optimal dari 5 km, 30 km ukuran dengan kinerja yang masuk akal, dan sampai 100 km sel ukuran yang didukung dengan kinerja yang dapat diterima. Di kota dan daerah perkotaan, frekuensi yang lebih tinggi (seperti 2,6 GHz di Uni Eropa) digunakan untuk mendukung kecepatan tinggi mobile broadband. Dalam kasus ini, mungkin ukuran sel 1 km atau bahkan kurang.
  • Mendukung mobilitas yang baik. Data mobile kinerja tinggi adalah mungkin pada kecepatan hingga 120 km / jam, dan pelayanan dasar adalah mungkin pada kecepatan hingga 350 km / jam
  • Bisa berjalan dengan standar sebelumnya (pengguna dapat secara transparan memulai panggilan atau transfer data dalam suatu daerah menggunakan standar LTE, dan, harus cakupan tidak tersedia, melanjutkan operasi tanpa ada tindakan dari mereka menggunakan GSM / GPRS atau W-CDMA berbasis UMTS atau bahkan jaringan 3GPP2 seperti cdmaOne atau CDMA2000)
  • Dukungan untuk MBSFN (Single Frekuensi Broadcast Multicast Network). Fitur ini dapat memberikan layanan seperti Mobile TV menggunakan LTE infrastruktur, dan merupakan pesaing untuk DVB-H berbasis siaran TV.
  • PU2RC sebagai solusi praktis untuk MU-MIMO. Prosedur rinci untuk umum MIMO MU-operasi diserahkan ke rilis berikutnya, misalnya, LTE-Advanced, di mana diskusi lanjutan akan diadakan.
Sebagian standar tersebut ditujukan untuk menyederhanakan arsitektur sistem, saat transit dari rangkaian UMTS + packet switching jaringan dikombinasikan, untuk sistem all-IP arsitektur datar.

Artikel sebelumnya: Perkembangan Teknologi Telekomunikasi
Semoga bermanfaat.

Selengkapnya...

Kartu jaringan

Oleh Nanang Suryana | Minggu, November 15, 2009 | , , , | 4 Komentar »

Kartu jaringan (Inggris: network interface card disingkat NIC atau juga network card) adalah sebuah kartu yang berfungsi sebagai jembatan dari komputer ke sebuah jaringan komputer.

Jenis NIC yang beredar, terbagi menjadi dua jenis, yakni NIC yang bersifat fisik, dan NIC yang bersifat logis. Contoh NIC yang bersifat fisik adalah NIC Ethernet, Token Ring, dan lainnya; sementara NIC yang bersifat logis adalah loopback adapter dan Dial-up Adapter. Disebut juga sebagai Network Adapter. Setiap jenis NIC diberi nomor alamat yang disebut sebagai MAC address, yang dapat bersifat statis atau dapat diubah oleh pengguna.


NIC fisik

NIC fisik umumnya berupa kartu yang dapat ditancapkan ke dalam sebuah slot dalam motherboard komputer, yang dapat berupa kartu dengan bus ISA, bus PCI, bus EISA, bus MCA, atau bus PCI Express. Selain berupa kartu-kartu yang ditancapkan ke dalam motherboard, NIC fisik juga dapat berupa kartu eksternal yang berupa kartu dengan bus USB, PCMCIA, bus serial, bus paralel atau Express Card, sehingga meningkatkan mobilitas (bagi pengguna yang mobile).

Kartu NIC Fisik terbagi menjadi dua jenis, yakni:
  • Kartu NIC dengan media jaringan yang spesifik (Media-specific NIC): yang membedakan kartu NIC menjadi beberapa jenis berdasarkan media jaringan yang digunakan. Contohnya adalah NIC Ethernet, yang dapat berupa Twisted-Pair (UTP atau STP), Thinnet, atau Thicknet, atau bahkan tanpa kabel (Wireless Ethernet).
  • Kartu NIC dengan arsitektur jaringan yang spesifik (architecture-specific NIC): yang membedakan kartu NIC menjadi beberapa jenis, sesuai dengan arsitektur jaringan yang digunakan. Contohnya adalah Ethernet, Token Ring, serta FDDI (Fiber Distributed Data Interface), yang kesemuanya itu menggunakan NIC yang berbeda-beda. Kartu NIC Ethernet dapat berupa Ethernet 10 Megabit/detik, 100 Megabit/detik, 1 Gigabit/detik atau 10 Gigabit/detik.

Tugas NIC adalah untuk mengubah aliran data paralel dalam bus komputer menjadi bentuk data serial sehingga dapat ditransmisikan di atas media jaringan. Media yang umum digunakan, antara lain adalah kabel UTP Category 5 atau Enhanced Category 5 (Cat5e), kabel fiber-optic, atau radio (jika memang tanpa kabel).

Komputer dapat berkomunikasi dengan NIC dengan menggunakan beberapa metode, yakni I/O yang dipetakan ke memori, Direct Memory Access (DMA), atau memory yang digunakan bersama-sama. Sebuah aliran data paralel akan dikirimkan kepada kartu NIC dan disimpan terlebih dahulu di dalam memori dalam kartu sebelum dipaketkan menjadi beberapa frame berbeda-beda, sebelum akhirnya dapat ditransmisikan melalui media jaringan. Proses pembuatan frame ini, akan menambahkan header dan trailer terhadap data yang hendak dikirimkan, yang mengandung alamat, pensinyalan, atau informasi pengecekan kesalahan. Frame-frame tersebut akan kemudian diubah menjadi pulsa-pulsa elekronik (voltase, khusus untuk kabel tembaga), pulsa-pulsa cahaya yang dimodulasikan (khusus untuk kabel fiber-optic), atau gelombang mikro (jika menggunakan radio/jaringan tanpa kabel).

NIC yang berada dalam pihak penerima akan memproses sinyal yang diperoleh dalam bentuk terbalik, dan mengubah sinyal-sinyal tersebut ke dalam aliran bit (untuk menjadi frame jaringan) dan mengubah bit-bit tersebut menjadi aliran data paralel dalam bus komputer penerima. Beberapa fungsi tersebut dapat dimiliki oleh NIC secara langsung, diinstalasikan di dalam firmware, atau dalam bentuk perangkat lunak yang diinstalasikan dalam sistem operasi.

NIC logis

NIC logis merupakan jenis NIC yang tidak ada secara fisik dan menggunakan sepenuhnya perangkat lunak yang diinstalasikan di atas sistem operasi dan bekerja seolah-olah dirinya adalah sebuah NIC. Contoh dari perangkat NIC logis adalah loopback adapter (dalam sistem operasi Windows, harus diinstalasikan secara manual atau dalam sistem operasi keluarga UNIX, terinstalasi secara default, dengan nama interface lo) dan Dial-up adapter (yang menjadikan modem sebagai sebuah alat jaringan dalam sistem operasi Windows). Kartu NIC logis ini dibuat dengan menggunakan teknik emulasi.

Artikel Terkait: Tentang Ethernet

Selengkapnya...

Alamat IP versi 6 (IPv6)

Oleh Nanang Suryana | Minggu, November 15, 2009 | , , | 3 Komentar »

Alamat IP versi 6 (sering disebut sebagai alamat IPv6) adalah sebuah jenis pengalamatan jaringan yang digunakan di dalam protokol jaringan TCP/IP yang menggunakan protokol IP versi 6. Panjang totalnya adalah 128-bit, dan secara teoritis dapat mengalamati hingga 2128=3,4 x 1038 host komputer di seluruh dunia. Contoh alamat IP versi 6 adalah 21DA:00D3:0000:2F3B:02AA:00FF:FE28:9C5A.

Sekilas Tentang IPv6

Berbeda dengan IPv4 yang hanya memiliki panjang 32-bit (jumlah total alamat yang dapat dicapainya mencapai 4,294,967,296 alamat), alamat IPv6 memiliki panjang 128-bit. IPv4, meskipun total alamatnya mencapai 4 miliar, pada kenyataannya tidak sampai 4 miliar alamat, karena ada beberapa limitasi, sehingga implementasinya saat ini hanya mencapai beberapa ratus juta saja. IPv6, yang memiliki panjang 128-bit, memiliki total alamat yang mungkin hingga 2128=3,4 x 1038 alamat. Total alamat yang sangat besar ini bertujuan untuk menyediakan ruang alamat yang tidak akan habis (hingga beberapa masa ke depan), dan membentuk infrastruktur routing yang disusun secara hierarkis, sehingga mengurangi kompleksitas proses routing dan tabel routing.


Sama seperti halnya IPv4, IPv6 juga mengizinkan adanya DHCP Server sebagai pengatur alamat otomatis. Jika dalam IPv4 terdapat dynamic address dan static address, maka dalam IPv6, konfigurasi alamat dengan menggunakan DHCP Server dinamakan dengan stateful address configuration, sementara jika konfigurasi alamat IPv6 tanpa DHCP Server dinamakan dengan stateless address configuration.

Seperti halnya IPv4 yang menggunakan bit-bit pada tingkat tinggi (high-order bit) sebagai alamat jaringan sementara bit-bit pada tingkat rendah (low-order bit) sebagai alamat host, dalam IPv6 juga terjadi hal serupa. Dalam IPv6, bit-bit pada tingkat tinggi akan digunakan sebagai tanda pengenal jenis alamat IPv6, yang disebut dengan Format Prefix (FP). Dalam IPv6, tidak ada subnet mask, yang ada hanyalah Format Prefix.

Pengalamatan IPv6 didefinisikan dalam RFC 2373.

Format Alamat

Dalam IPv6, alamat 128-bit akan dibagi ke dalam 8 blok berukuran 16-bit, yang dapat dikonversikan ke dalam bilangan heksadesimal berukuran 4-digit. Setiap blok bilangan heksadesimal tersebut akan dipisahkan dengan tanda titik dua (:). Karenanya, format notasi yang digunakan oleh IPv6 juga sering disebut dengan colon-hexadecimal format, berbeda dengan IPv4 yang menggunakan dotted-decimal format.

Berikut ini adalah contoh alamat IPv6 dalam bentuk bilangan biner:

0010000111011010000000001101001100000000000000000010111100111011000000101010101000000000
1111111111111110001010001001110001011010

Untuk menerjemahkannya ke dalam bentuk notasi colon-hexadecimal format, angka-angka biner di atas harus dibagi ke dalam 8 buah blok berukuran 16-bit:

0010000111011010 0000000011010011 0000000000000000 0010111100111011 0000001010101010
0000000011111111 1111111000101000 1001110001011010

Lalu, setiap blok berukuran 16-bit tersebut harus dikonversikan ke dalam bilangan heksadesimal dan setiap bilangan heksadesimal tersebut dipisahkan dengan menggunakan tanda titik dua. Hasil konversinya adalah sebagai berikut:

21DA:00D3:0000:2F3B:02AA:00FF:FE28:9C5A

Penyederhanaan bentuk alamat

Alamat di atas juga dapat disederhanakan lagi dengan membuang angka 0 pada awal setiap blok yang berukuran 16-bit di atas, dengan menyisakan satu digit terakhir. Dengan membuang angka 0, alamat di atas disederhanakan menjadi:

21DA:D3:0:2F3B:2AA:FF:FE28:9C5A

Konvensi pengalamatan IPv6 juga mengizinkan penyederhanaan alamat lebih jauh lagi, yakni dengan membuang banyak karakter 0, pada sebuah alamat yang banyak angka 0-nya. Jika sebuah alamat IPv6 yang direpresentasikan dalam notasi colon-hexadecimal format mengandung beberapa blok 16-bit dengan angka 0, maka alamat tersebut dapat disederhanakan dengan menggunakan tanda dua buah titik dua (::). Untuk menghindari kebingungan, penyederhanaan alamat IPv6 dengan cara ini sebaiknya hanya digunakan sekali saja di dalam satu alamat, karena kemungkinan nantinya pengguna tidak dapat menentukan berapa banyak bit 0 yang direpresentasikan oleh setiap tanda dua titik dua (::) yang terdapat dalam alamat tersebut. Tabel berikut mengilustrasikan cara penggunaan hal ini.

Alamat asli Alamat asli yang disederhanakanAlamat setelah dikompres
FE80:0000:0000:0000:02AA:00FF:FE9A:4CA2 FE80:0:0:0:2AA:FF:FE9A:4CA2 FE80::2AA:FF:FE9A:4CA2
FF02:0000:0000:0000:0000:0000:0000:0002 FF02:0:0:0:0:0:0:2 FF02::2


Untuk menentukan berapa banyak bit bernilai 0 yang dibuang (dan digantikan dengan tanda dua titik dua) dalam sebuah alamat IPv6, dapat dilakukan dengan menghitung berapa banyak blok yang tersedia dalam alamat tersebut, yang kemudian dikurangkan dengan angka 8, dan angka tersebut dikalikan dengan 16. Sebagai contoh, alamat FF02::2 hanya mengandung dua blok alamat (blok FF02 dan blok 2). Maka, jumlah bit yang dibuang adalah (8-2) x 16 = 96 buah bit.

Format Prefix

Dalam IPv4, sebuah alamat dalam notasi dotted-decimal format dapat direpresentasikan dengan menggunakan angka prefiks yang merujuk kepada subnet mask. IPv6 juga memiliki angka prefiks, tapi tidak didugnakan untuk merujuk kepada subnet mask, karena memang IPv6 tidak mendukung subnet mask.

Prefiks adalah sebuah bagian dari alamat IP, di mana bit-bit memiliki nilai-nilai yang tetap atau bit-bit tersebut merupakan bagian dari sebuah rute atau subnet identifier. Prefiks dalam IPv6 direpesentasikan dengan cara yang sama seperti halnya prefiks alamat IPv4, yaitu [alamat]/[angka panjang prefiks]. Panjang prefiks menentukan jumlah bit terbesar paling kiri yang membuat prefiks subnet. Sebagai contoh, prefiks sebuah alamat IPv6 dapat direpresentasikan sebagai berikut:

3FFE:2900:D005:F28B::/64

Pada contoh di atas, 64 bit pertama dari alamat tersebut dianggap sebagai prefiks alamat, sementara 64 bit sisanya dianggap sebagai interface ID.

Jenis-jenis Alamat IPv6

IPv6 mendukung beberapa jenis format prefix, yakni sebagai berikut:
  • Alamat Unicast, yang menyediakan komunikasi secara point-to-point, secara langsung antara dua host dalam sebuah jaringan.
  • Alamat Multicast, yang menyediakan metode untuk mengirimkan sebuah paket data ke banyak host yang berada dalam group yang sama. Alamat ini digunakan dalam komunikasi one-to-many.
  • Alamat Anycast, yang menyediakan metode penyampaian paket data kepada anggota terdekat dari sebuah group. Alamat ini digunakan dalam komunikasi one-to-one-of-many. Alamat ini juga digunakan hanya sebagai alamat tujuan (destination address) dan diberikan hanya kepada router, bukan kepada host-host biasa.
Jika dilihat dari cakupan alamatnya, alamat unicast dan anycast terbagi menjadi alamat-alamat berikut:
  • Link-Local, merupakan sebuah jenis alamat yang mengizinkan sebuah komputer agar dapat berkomunikasi dengan komputer lainnya dalam satu subnet.
  • Site-Local, merupakan sebuah jenis alamat yang mengizinkan sebuah komputer agar dapat berkomunikasi dengan komputer lainnya dalam sebuah intranet.
  • Global Address, merupakan sebuah jenis alamat yang mengizinkan sebuah komputer agar dapat berkomunikasi dengan komputer lainnya dalam Internet berbasis IPv6.
Sementara itu, cakupan alamat multicast dimasukkan ke dalam struktur alamat.

Unicast Address

Alamat IPv6 unicast dapat diimplementasikan dalam berbagai jenis alamat, yakni:
  • Alamat unicast global
  • Alamat unicast site-local
  • Alamat unicast link-local
  • Alamat unicast yang belum ditentukan (unicast unspecified address)
  • Alamat unicast loopback
  • Alamat unicast 6to4
  • Alamat unicast ISATAP
Unicast global addresses

Alamat unicast global IPv6 mirip dengan alamat publik dalam alamat IPv4. Dikenal juga sebagai Aggregatable Global Unicast Address. Seperti halnya alamat publik IPv4 yang dapat secara global dirujuk oleh host-host di Internet dengan menggunakan proses routing, alamat ini juga mengimplementasikan hal serupa. Struktur alamat IPv6 unicast global terbagi menjadi topologi tiga level (Public, Site, dan Node).


Field Panjang Keterangan
001 3 bit Berfungsi sebagai tanda pengenal alamat, bahwa alamat ini adalah sebuah alamat IPv6 Unicast Global.
Top Level Aggregation Identifier (TLA ID) 13 bit Berfungsi sebagai level tertinggi dalam hierarki routing. TLA ID diatur oleh Internet Assigned Name Authority (IANA), yang mengalokasikannya ke dalam daftar Internet registry, yang kemudian mengolasikan sebuah TLA ID ke sebuah ISP global.
Res 8 bit Direservasikan untuk penggunaan pada masa yang akan datang (mungkin untuk memperluas TLA ID atau NLA ID).
Next Level Aggregation Identifier (NLA ID) 24 bit Berfungsi sebagai tanda pengenal milik situs (site) kustomer tertentu.
Site Level Aggregation Identifier (SLA ID) 16 bit Mengizinkan hingga 65536 (216) subnet dalam sebuah situs individu. SLA ID ditetapkan di dalam sebuah site. ISP tidak dapat mengubah bagian alamat ini.
Interface ID 64 bit Berfungsi sebagai alamat dari sebuah node dalam subnet yang spesifik (yang ditentukan oleh SLA ID).


Unicast site-local addresses

Alamat unicast site-local IPv6 mirip dengan alamat privat dalam IPv4. Ruang lingkup dari sebuah alamat terdapat pada internetwork dalam sebuah site milik sebuah organisasi. Penggunaan alamat unicast global dan unicast site-local dalam sebuah jaringan adalah mungkin dilakukan. Prefiks yang digunakan oleh alamat ini adalah FEC0::/48.

Field Panjang Keterangan
111111101100000000000000000000000000000000000000 48 bit Nilai ketetapan alamat unicast site-local
Subnet Identifier 16 bit Mengizinkan hingga 65536 (216) subnet dalam sebuah struktur subnet datar. Administrator juga dapat membagi bit-bit yang yang memiliki nilai tinggi (high-order bit) untuk membuat sebuah infrastruktur routing hierarkis.
Interface Identifier 64 bit Berfungsi sebagai alamat dari sebuah node dalam subnet yang spesifik.


Unicast link-local address

Alamat unicast link-local adalah alamat yang digunakan oleh host-host dalam subnet yang sama. Alamat ini mirip dengan konfigurasi APIPA (Automatic Private Internet Protocol Addressing) dalam sistem operasi Microsoft Windows XP ke atas. host-host yang berada di dalam subnet yang sama akan menggunakan alamat-alamat ini secara otomatis agar dapat berkomunikasi. Alamat ini juga memiliki fungsi resolusi alamat, yang disebut dengan Neighbor Discovery. Prefiks alamat yang digunakan oleh jenis alamat ini adalah FE80::/64.

Field Panjang Keterangan
1111111010000000000000000000000000000000000000000000000000000000 64 bit Berfungsi sebagai tanda pengenal alamat unicast link-local.
Interface ID 64 bit Berfungsi sebagai alamat dari sebuah node dalam subnet yang spesifik.


Unicast unspecified address

Alamat unicast yang belum ditentukan adalah alamat yang belum ditentukan oleh seorang administrator atau tidak menemukan sebuah DHCP Server untuk meminta alamat. Alamat ini sama dengan alamat IPv4 yang belum ditentukan, yakni 0.0.0.0. Nilai alamat ini dalam IPv6 adalah 0:0:0:0:0:0:0:0 atau dapat disingkat menjadi dua titik dua (::).

Unicast Loopback Address

Alamat unicast loopback adalah sebuah alamat yang digunakan untuk mekanisme interprocess communication (IPC) dalam sebuah host. Dalam IPv4, alamat yang ditetapkan adalah 127.0.0.1, sementara dalam IPv6 adalah 0:0:0:0:0:0:0:1, atau ::1.

Unicast 6to4 Address

Alamat unicast 6to4 adalah alamat yang digunakan oleh dua host IPv4 dan IPv6 dalam Internet IPv4 agar dapat saling berkomunikasi. Alamat ini sering digunakan sebagai pengganti alamat publik IPv4. Alamat ini aslinya menggunakan prefiks alamat 2002::/16, dengan tambahan 32 bit dari alamat publik IPv4 untuk membuat sebuah prefiks dengan panjang 48-bit, dengan format 2002:WWXX:YYZZ::/48, di mana WWXX dan YYZZ adalah representasi dalam notasi colon-decimal format dari notasi dotted-decimal format w.x.y.z dari alamat publik IPv4. Sebagai contoh alamat IPv4 157.60.91.123 diterjemahkan menjadi alamat IPv6 2002:9D3C:5B7B::/48.

Meskipun demikian, alamat ini sering ditulis dalam format IPv6 Unicast global address, yakni 2002:WWXX:YYZZ:SLA ID:Interface ID.

Unicast ISATAP Address

Alamat Unicast ISATAP adalah sebuah alamat yang digunakan oleh dua host IPv4 dan IPv6 dalam sebuah Intranet IPv4 agar dapat saling berkomunikasi. Alamat ini menggabungkan prefiks alamat unicast link-local, alamat unicast site-local atau alamat unicast global (yang dapat berupa prefiks alamat 6to4) yang berukuran 64-bit dengan 32-bit ISATAP Identifier (0000:5EFE), lalu diikuti dengan 32-bit alamat IPv4 yang dimiliki oleh interface atau sebuah host. Prefiks yang digunakan dalam alamat ini dinamakan dengan subnet prefix. Meski alamat 6to4 hanya dapat menangani alamat IPv4 publik saja, alamat ISATAP dapat menangani alamat pribadi IPv4 dan alamat publik IPv4.

Multicast Address

Alamat multicast IPv6 sama seperti halnya alamat multicast pada IPv4. Paket-paket yang ditujukan ke sebuah alamat multicast akan disampaikan terhadap semua interface yang dikenali oleh alamat tersebut. Prefiks alamat yang digunakan oleh alamat multicast IPv6 adalah FF00::/8.

Field Panjang Keterangan
11111111 8 bit Tanda pengenal bahwa alamat ini adalah alamat multicast.
Flags 4 bit Berfungsi sebagai tanda pengenal apakah alamat ini adalah alamat transient atau bukan. Jika nilainya 0, maka alamat ini bukan alamat transient, dan alamat ini merujuk kepada alamat multicast yang ditetapkan secara permanen. Jika nilainya 1, maka alamat ini adalah alamat transient.
Scope 4 bit Berfungsi untuk mengindikasikan cakupan lalu lintas multicast, seperti halnya interface-local, link-local, site-local, organization-local atau global.
Group ID 112 bit Berfungsi sebagai tanda pengenal group multicast


Anycast Address

Alamat Anycast dalam IPv6 mirip dengan alamat anycast dalam IPv4, tapi diimplementasikan dengan cara yang lebih efisien dibandingkan dengan IPv4. Umumnya, alamat anycast digunakan oleh Internet Service Provider (ISP) yang memiliki banyak klien. Meskipun alamat anycast menggunakan ruang alamat unicast, tapi fungsinya berbeda daripada alamat unicast.

IPv6 menggunakan alamat anycast untuk mengidentifikasikan beberapa interface yang berbeda. IPv6 akan menyampaikan paket-paket yang dialamatkan ke sebuah alamat anycast ke interface terdekat yang dikenali oleh alamat tersebut. Hal ini sangat berbeda dengan alamat multicast, yang menyampaikan paket ke banyak penerima, karena alamat anycast akan menyampaikan paket kepada salah satu dari banyak penerima.

Selengkapnya...

Metropolitan Area Network (MAN)

Oleh Nanang Suryana | Sabtu, November 14, 2009 | , , | 0 Komentar »

Metropolitan Area Network atau disingkat dengan MAN adalah suatu jaringan dalam suatu kota dengan transfer data berkecepatan tinggi, yang menghubungkan berbagai lokasi seperti kampus, perkantoran, pemerintahan, dan sebagainya.

Gambar Contoh MAN:


Jaringan MAN adalah gabungan dari beberapa LAN. Jangkauan dari MAN ini antar 10 hingga 50 km, MAN ini merupakan jaringan yang tepat untuk membangun jaringan antar kantor-kantor dalam satu kota antara pabrik/instansi dan kantor pusat yang berada dalam jangkauannya.

Selengkapnya...

Tentang Ethernet

Oleh Nanang Suryana | Sabtu, November 14, 2009 | , , , | 2 Komentar »

Ethernet merupakan jenis skenario perkabelan dan pemrosesan sinyal untuk data jaringan komputer yang dikembangkan oleh Robert Metcalfe dan David Boggs di Xerox Palo Alto Research Center (PARC) pada tahun 1972.

Sekilas Tentang Ethernet

Versi awal Xerox Ethernet dikeluarkan pada tahun 1975 dan di desain untuk menyambungkan 100 komputer pada kecepatan 2,94 megabit per detik melalui kabel sepanjang satu kilometer.


Disain tersebut menjadi sedemikian sukses di masa itu sehingga Xerox, Intel dan Digital Equipment Corporation (DEC) mengeluarkan standar Ethernet 10Mbps yang banyak digunakan pada jaringan komputer saat ini. Selain itu, terdapat standar Ethernet dengan kecepatan 100Mbps yang dikenal sebagai Fast Ethernet.

Asal Ethernet bermula dari sebuah pengembangan WAN di University of Hawaii pada akhir tahun 1960 yang dikenal dengan naman "ALOHA". Universitas tersebut memiliki daerah geografis kampus yang luas dan berkeinginan untuk menghubungkan komputer-komputer yang tersebar di kampus tersebut menjadi sebuah jaringan komputer kampus.

Proses standardisasi teknologi Ethernet akhirnya disetujui pada tahun 1985 oleh Institute of Electrical and Electronics Engineers (IEEE), dengan sebuah standar yang dikenal dengan Project 802. Standar IEEE selanjutnya diadopsi oleh International Organization for Standardization (ISO), sehingga menjadikannya sebuah standar internasional dan mendunia yang ditujukan untuk membentuk jaringan komputer. Karena kesederhanaan dan keandalannya, Ethernet pun dapat bertahan hingga saat ini, dan bahkan menjadi arsitektur jaringan yang paling banyak digunakan.

Jenis-jenis Ethernet

Jika dilihat dari kecepatannya, Ethernet terbagi menjadi empat jenis, yakni sebagai berikut:
  • 10 Mbit/detik, yang sering disebut sebagai Ethernet saja (standar yang digunakan: 10Base2, 10Base5, 10BaseT, 10BaseF)
  • 100 Mbit/detik, yang sering disebut sebagai Fast Ethernet (standar yang digunakan: 100BaseFX, 100BaseT, 100BaseT4, 100BaseTX)
  • 1000 Mbit/detik atau 1 Gbit/detik, yang sering disebut sebagai Gigabit Ethernet (standar yang digunakan: 1000BaseCX, 1000BaseLX, 1000BaseSX, 1000BaseT).
  • 10000 Mbit/detik atau 10 Gbit/detik. Standar ini belum banyak diimplementasikan.


Kecepatan Standar Spesifikasi IEEE Nama
10 Mbit/detik 10Base2, 10Base5, 10BaseF, 10BaseT IEEE 802.3 Ethernet
100 Mbit/detik 100BaseFX, 100BaseT, 100BaseT4, 100BaseTX IEEE 802.3u Fast Ethernet
1000 Mbit/detik 1000BaseCX, 1000BaseLX, 1000BaseSX, 1000BaseT IEEE 802.3z Gigabit Ethernet
10000 Mbit/detik 11mm/.ll

Cara kerja

Spesifikasi Ethernet mendefinisikan fungsi-fungsi yang terjadi pada lapisan fisik dan lapisan data-link dalam model referensi jaringan tujuh lapis OSI, dan cara pembuatan paket data ke dalam frame sebelum ditransmisikan di atas kabel.

Ethernet merupakan sebuah teknologi jaringan yang menggunakan metode transmisi Baseband yang mengirim sinyalnya secara serial 1 bit pada satu waktu. Ethernet beroperasi dalam modus half-duplex, yang berarti setiap station dapat menerima atau mengirim data tapi tidak dapat melakukan keduanya secara sekaligus. Fast Ethernet serta Gigabit Ethernet dapat bekerja dalam modus full-duplex atau half-duplex.

Ethernet menggunakan metode kontrol akses media Carrier Sense Multiple Access with Collision Detection untuk menentukan station mana yang dapat mentransmisikan data pada waktu tertentu melalui media yang digunakan. Dalam jaringan yang menggunakan teknologi Ethernet, setiap komputer akan "mendengar" terlebih dahulu sebelum "berbicara", artinya mereka akan melihat kondisi jaringan apakah tidak ada komputer lain yang sedang mentransmisikan data. Jika tidak ada komputer yang sedang mentransmisikan data, maka setiap komputer yang mau mengirimkan data dapat mencoba untuk mengambil alih jaringan untuk mentransmisikan sinyal. Sehingga, dapat dikatakan bahwa jaringan yang menggunakan teknologi Ethernet adalah jaringan yang dibuat berdasrkan basis First-Come, First-Served, daripada melimpahkan kontrol sinyal kepada Master Station seperti dalam teknologi jaringan lainnya.

Jika dua station hendak mencoba untuk mentransmisikan data pada waktu yang sama, maka kemungkinan akan terjadi collision (kolisi/tabrakan), yang akan mengakibatkan dua station tersebut menghentikan transmisi data, sebelum akhirnya mencoba untuk mengirimkannya lagi pada interval waktu yang acak (yang diukur dengan satuan milidetik). Semakin banyak station dalam sebuah jaringan Ethernet, akan mengakibatkan jumlah kolisi yang semakin besar pula dan kinerja jaringan pun akan menjadi buruk. Kinerja Ethernet yang seharusnya 10 Mbit/detik, jika dalam jaringan terpasang 100 node, umumnya hanya menghasilkan kinerja yang berkisar antara 40% hingga 55% dari bandwidth yang diharapkan (10 Mbit/detik). Salah satu cara untuk menghadapi masalah ini adalah dengan menggunakan Switch Ethernet untuk melakukan segmentasi terhadap jaringan Ethernet ke dalam beberapa collision domain.

Frame Ethernet

Ethernet mentransmisikan data melalui kabel jaringan dalam bentuk paket-paket data yang disebut dengan Ethernet Frame. Sebuah Ethernet frame memiliki ukuran minimum 64 byte, dan maksimum 1518 byte dengan 18 byte di antaranya digunakan sebagai informasi mengenai alamat sumber, alamat tujuan, protokol jaringan yang digunakan, dan beberapa informasi lainnya yang disimpan dalam header serta trailer (footer). Dengan kata lain, maksimum jumlah data yang dapat ditransmisikan (payload) dalam satu buah frame adalah 1500 byte.

Ethernet menggunakan beberapa metode untuk melakukan enkapsulasi paket data menjadi Ethernet frame, yakni sebagai berikut:
  • Ethernet II (yang digunakan untuk TCP/IP)
  • Ethernet 802.3 (atau dikenal sebagai Raw 802.3 dalam sistem jaringan Novell, dan digunakan untuk berkomunikasi dengan Novell NetWare versi 3.11 atau yang sebelumnya)
  • Ethernet 802.2 (juga dikenal sebagai Ethernet 802.3/802.2 without Subnetwork Access Protocol, dan digunakan untuk konektivitas dengan Novell NetWare 3.12 dan selanjutnya)
  • Ethernet SNAP (juga dikenal sebagai Ethernet 802.3/802.2 with SNAP, dan dibuat sebagai kompatibilitas dengan sistem Macintosh yang menjalankan TCP/IP)
Sayangnya, setiap format frame Ethernet di atas tidak saling cocok/kompatibel satu dengan lainnya, sehingga menyulitkan instalasi jaringan yang bersifat heterogen. Untuk mengatasinya, lakukan konfigurasi terhadap protokol yang digunakan via sistem operasi.

Topologi

Ethernet dapat menggunakan topologi jaringan fisik apa saja (bisa berupa topologi bus, topologi ring, topologi star atau topologi mesh) serta jenis kabel yang digunakan (bisa berupa kabel koaksial (bisa berupa Thicknet atau Thinnet), kabel tembaga (kabel UTP atau kabel STP), atau kabel serat optik). Meskipun demikian, topologi star lebih disukai. Secara logis, semua jaringan Ethernet menggunakan topologi bus, sehingga satu node akan menaruh sebuah sinyal di atas bus dan sinyal tersebut akan mengalir ke semua node lainnya yang terhubung ke bus.

Selengkapnya...

Wide Area Network (WAN)

Oleh Nanang Suryana | Rabu, November 11, 2009 | , , | 6 Komentar »

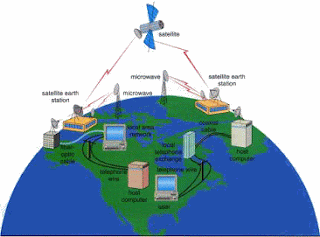
WAN adalah singkatan dari istilah teknologi informasi dalam bahasa Inggris: Wide Area Network merupakan jaringan komputer yang mencakup area yang besar sebagai contoh yaitu jaringan komputer antar wilayah, kota atau bahkan negara, atau dapat didefinisikan juga sebagai jaringan komputer yang membutuhkan router dan saluran komunikasi publik.

WAN digunakan untuk menghubungkan jaringan lokal yang satu dengan jaringan lokal yang lain, sehingga pengguna atau komputer di lokasi yang satu dapat berkomunikasi dengan pengguna dan komputer di lokasi yang lain.

Selengkapnya...

TCP/IP (singkatan dari Transmission Control Protocol/Internet Protocol) adalah standar komunikasi data yang digunakan oleh komunitas internet dalam proses tukar-menukar data dari satu komputer ke komputer lain di dalam jaringan Internet. Protokol ini tidaklah dapat berdiri sendiri, karena memang protokol ini berupa kumpulan protokol (protocol suite). Protokol ini juga merupakan protokol yang paling banyak digunakan saat ini. Data tersebut diimplementasikan dalam bentuk perangkat lunak (software) di sistem operasi. Istilah yang diberikan kepada perangkat lunak ini adalah TCP/IP stack.

Protokol TCP/IP dikembangkan pada akhir dekade 1970-an hingga awal 1980-an sebagai sebuah protokol standar untuk menghubungkan komputer-komputer dan jaringan untuk membentuk sebuah jaringan yang luas (WAN). TCP/IP merupakan sebuah standar jaringan terbuka yang bersifat independen terhadap mekanisme transport jaringan fisik yang digunakan, sehingga dapat digunakan di mana saja. Protokol ini menggunakan skema pengalamatan yang sederhana yang disebut sebagai alamat IP (IP Address) yang mengizinkan hingga beberapa ratus juta komputer untuk dapat saling berhubungan satu sama lainnya di Internet. Protokol ini juga bersifat routable yang berarti protokol ini cocok untuk menghubungkan sistem-sistem berbeda (seperti Microsoft Windows dan keluarga UNIX) untuk membentuk jaringan yang heterogen.


Protokol TCP/IP selalu berevolusi seiring dengan waktu, mengingat semakin banyaknya kebutuhan terhadap jaringan komputer dan Internet. Pengembangan ini dilakukan oleh beberapa badan, seperti halnya Internet Society (ISOC), Internet Architecture Board (IAB), dan Internet Engineering Task Force (IETF). Macam-macam protokol yang berjalan di atas TCP/IP, skema pengalamatan, dan konsep TCP/IP didefinisikan dalam dokumen yang disebut sebagai Request for Comments (RFC) yang dikeluarkan oleh IETF.

Arsitektur

Arsitektur TCP/IP tidaklah berbasis model referensi tujuh lapis OSI, tetapi menggunakan model referensi DARPA. Seperti diperlihatkan dalam diagram, TCP/IP mengimplementasikan arsitektur berlapis yang terdiri atas empat lapis. Empat lapis ini, dapat dipetakan (meski tidak secara langsung) terhadap model referensi OSI. Empat lapis ini, kadang-kadang disebut sebagai DARPA Model, Internet Model, atau DoD Model, mengingat TCP/IP merupakan protokol yang awalnya dikembangkan dari proyek ARPANET yang dimulai oleh Departemen Pertahanan Amerika Serikat.

Setiap lapisan yang dimiliki oleh kumpulan protokol (protocol suite) TCP/IP diasosiasikan dengan protokolnya masing-masing. Protokol utama dalam protokol TCP/IP adalah sebagai berikut:
  • Protokol lapisan aplikasi: bertanggung jawab untuk menyediakan akses kepada aplikasi terhadap layanan jaringan TCP/IP. Protokol ini mencakup protokol Dynamic Host Configuration Protocol (DHCP), Domain Name System (DNS), Hypertext Transfer Protocol (HTTP), File Transfer Protocol (FTP), Telnet, Simple Mail Transfer Protocol (SMTP), Simple Network Management Protocol (SNMP), dan masih banyak protokol lainnya. Dalam beberapa implementasi stack protokol, seperti halnya Microsoft TCP/IP, protokol-protokol lapisan aplikasi berinteraksi dengan menggunakan antarmuka Windows Sockets (Winsock) atau NetBIOS over TCP/IP (NetBT).
  • Protokol lapisan antar-host: berguna untuk membuat komunikasi menggunakan sesi koneksi yang bersifat connection-oriented atau broadcast yang bersifat connectionless. Protokol dalam lapisan ini adalah Transmission Control Protocol (TCP) dan User Datagram Protocol (UDP).
  • Protokol lapisan internetwork: bertanggung jawab untuk melakukan pemetaan (routing) dan enkapsulasi paket-paket data jaringan menjadi paket-paket IP. Protokol yang bekerja dalam lapisan ini adalah Internet Protocol (IP), Address Resolution Protocol (ARP), Internet Control Message Protocol (ICMP), dan Internet Group Management Protocol (IGMP).
  • Protokol lapisan antarmuka jaringan: bertanggung jawab untuk meletakkan frame-frame jaringan di atas media jaringan yang digunakan. TCP/IP dapat bekerja dengan banyak teknologi transport, mulai dari teknologi transport dalam LAN (seperti halnya Ethernet dan Token Ring), MAN dan WAN (seperti halnya dial-up modem yang berjalan di atas Public Switched Telephone Network (PSTN), Integrated Services Digital Network (ISDN), serta Asynchronous Transfer Mode (ATM)).

Layanan

Berikut ini adalah layanan tradisional yang dapat berjalan di atas protokol TCP/IP:
  • Pengiriman berkas (file transfer). File Transfer Protocol (FTP) memungkinkan pengguna komputer yang satu untuk dapat mengirim ataupun menerima berkas ke sebuah host di dalam jaringan. Metode otentikasi yang digunakannya adalah penggunaan nama pengguna (user name) dan [[password]], meskipun banyak juga FTP yang dapat diakses secara anonim (anonymous), alias tidak berpassword. (Keterangan lebih lanjut mengenai FTP dapat dilihat pada RFC 959.)
  • Remote login. Network terminal Protocol (telnet) memungkinkan pengguna komputer dapat melakukan log in ke dalam suatu komputer di dalam suatu jaringan secara jarak jauh. Jadi hal ini berarti bahwa pengguna menggunakan komputernya sebagai perpanjangan tangan dari komputer jaringan tersebut. (Keterangan lebih lanjut mengenai Telnet dapat dilihat pada RFC 854 dan RFC 855.)
  • Computer mail. Digunakan untuk menerapkan sistem surat elektronik. (Keterangan lebih lanjut mengenai e-mail dapat dilihat pada RFC 821 RFC 822.)
  • Network File System (NFS). Pelayanan akses berkas-berkas yang dapat diakses dari jarak jauh yang memungkinkan klien-klien untuk mengakses berkas pada komputer jaringan, seolah-olah berkas tersebut disimpan secara lokal. (Keterangan lebih lanjut mengenai NFS dapat dilihat RFC 1001 dan RFC 1002.)
  • Remote execution. Memungkinkan pengguna komputer untuk menjalankan suatu program tertentu di dalam komputer yang berbeda. Biasanya berguna jika pengguna menggunakan komputer yang terbatas, sedangkan ia memerlukan sumber yg banyak dalam suatu sistem komputer. Ada beberapa jenis remote execution, ada yang berupa perintah-perintah dasar saja, yaitu yang dapat dijalankan dalam system komputer yang sama dan ada pula yg menggunakan sistem Remote Procedure Call (RPC), yang memungkinkan program untuk memanggil subrutin yang akan dijalankan di sistem komputer yg berbeda. (sebagai contoh dalam Berkeley UNIX ada perintah rsh dan rexec.)
  • Name server yang berguna sebagai penyimpanan basis data nama host yang digunakan pada Internet (Keterangan lebih lanjut dapat dilihat pada RFC 822 dan RFC 823 yang menjelaskan mengenai penggunaan protokol name server yang bertujuan untuk menentukan nama host di Internet.)

Request for Comments

RFC (Request For Comments) merupakan standar yang digunakan dalam Internet, meskipun ada juga isinya yg merupakan bahan diskusi ataupun omong kosong belaka. Diterbitkan oleh IAB yang merupakan komite independen yang terdiri atas para peneliti dan profesional yang mengerti teknis, kondisi dan evolusi Internet. Sebuah surat yg mengikuti nomor RFC menunjukan status RFC :
  • S: Standard, standar resmi bagi internet
  • DS: Draft standard, protokol tahap akhir sebelum disetujui sebagai standar
  • PS: Proposed Standard, protokol pertimbangan untuk standar masa depan
  • I: Informational, berisikan bahan-bahan diskusi yg sifatnya informasi
  • E: Experimental, protokol dalam tahap percobaan tetapi bukan pada jalur standar.
  • H: Historic, protokol-protokol yg telah digantikan atau tidak lagi dipertimbankan utk standarisasi.
Bentuk arsitektur dari TCP/IP

Dikarenakan TCP/IP adalah serangkaian protokol di mana setiap protokol melakukan sebagian dari keseluruhan tugas komunikasi jaringan, maka tentulah implementasinya tak lepas dari arsitektur jaringan itu sendiri. Arsitektur rangkaian protokol TCP/IP mendifinisikan berbagai cara agar TCP/IP dapat saling menyesuaikan.

Karena TCP/IP merupakan salah satu lapisan protokol Model OSI, berarti bahwa hierarki TCP/IP merujuk kepada 7 lapisan OSI tersebut. Tiga lapisan teratas biasa dikenal sebagai "upper level protocol" sedangkan empat lapisan terbawah dikenal sebagai "lower level protocol". Tiap lapisan berdiri sendiri tetapi fungsi dari masing-masing lapisan bergantung dari keberhasilan operasi layer sebelumnya. Sebuah lapisan pengirim hanya perlu berhubungan dengan lapisan yang sama di penerima (jadi misalnya lapisan data link penerima hanya berhubungan dengan lapisan data link pengirim) selain dengan satu layer di atas atau di bawahnya (misalnya lapisan network berhubungan dengan lapisan transport di atasnya atau dengan lapisan data link di bawahnya).

Model dengan menggunakan lapisan ini merupakan sebuah konsep yang penting karena suatu fungsi yang rumit yang berkaitan dengan komunikasi dapat dipecahkan menjadi sejumlah unit yang lebih kecil. Tiap lapisan bertugas memberikan layanan tertentu pada lapisan diatasnya dan juga melindungi lapisan diatasnya dari rincian cara pemberian layanan tersebut. Tiap lapisan harus transparan sehingga modifikasi yang dilakukan atasnya tidak akan menyebabkan perubahan pada lapisan yang lain. Lapisan menjalankan perannya dalam pengalihan data dengan mengikuti peraturan yang berlaku untuknya dan hanya berkomunikasi dengan lapisan yang setingkat. Akibatnya sebuah layer pada satu sistem tertentu hanya akan berhubungan dengan lapisan yang sama dari sistem yang lain. Proses ini dikenal sebagai Peer process. Dalam keadaan sebenarnya tidak ada data yang langsung dialihkan antar lapisan yang sama dari dua sistem yang berbeda ini. Lapisan atas akan memberikan data dan kendali ke lapisan dibawahnya sampai lapisan yang terendah dicapai. Antara dua lapisan yang berdekatan terdapat interface (antarmuka). Interface ini mendifinisikan operasi dan layanan yang diberikan olehnya ke lapisan lebih atas. Tiap lapisan harus melaksanakan sekumpulan fungsi khusus yang dipahami dengan sempurna. Himpunan lapisan dan protokol dikenal sebagai "arsitektur jaringan".

Selengkapnya...

Alamat IP versi 4 (IPv4)

Oleh Nanang Suryana | Jumat, November 06, 2009 | , , | 1 Komentar »

Alamat IP versi 4 (sering disebut dengan Alamat IPv4) adalah sebuah jenis pengalamatan jaringan yang digunakan di dalam protokol jaringan TCP/IP yang menggunakan protokol IP versi 4. Panjang totalnya adalah 32-bit, dan secara teoritis dapat mengalamati hingga 4 miliar host komputer di seluruh dunia. Contoh alamat IP versi 4 adalah 192.168.0.3.

Representasi Alamat

Alamat IP versi 4 umumnya diekspresikan dalam notasi desimal bertitik (dotted-decimal notation), yang dibagi ke dalam empat buah oktet berukuran 8-bit. Dalam beberapa buku referensi, format bentuknya adalah w.x.y.z. Karena setiap oktet berukuran 8-bit, maka nilainya berkisar antara 0 hingga 255 (meskipun begitu, terdapat beberapa pengecualian nilai).


Alamat IP yang dimiliki oleh sebuah host dapat dibagi dengan menggunakan subnet mask jaringan ke dalam dua buah bagian, yakni:
  • Network Identifier/NetID atau Network Address (alamat jaringan) yang digunakan khusus untuk mengidentifikasikan alamat jaringan di mana host berada. Dalam banyak kasus, sebuah alamat network identifier adalah sama dengan segmen jaringan fisik dengan batasan yang dibuat dan didefinisikan oleh router IP. Meskipun demikian, ada beberapa kasus di mana beberapa jaringan logis terdapat di dalam sebuah segmen jaringan fisik yang sama dengan menggunakan sebuah praktek yang disebut sebagai multinetting. Semua sistem di dalam sebuah jaringan fisik yang sama harus memiliki alamat network identifier yang sama. Network identifier juga harus bersifat unik dalam sebuah internetwork. Jika semua node di dalam jaringan logis yang sama tidak dikonfigurasikan dengan menggunakan network identifier yang sama, maka terjadilah masalah yang disebut dengan routing error. Alamat network identifier tidak boleh bernilai 0 atau 255.
  • Host Identifier/HostID atau Host address (alamat host) yang digunakan khusus untuk mengidentifikasikan alamat host (dapat berupa workstation, server atau sistem lainnya yang berbasis teknologi TCP/IP) di dalam jaringan. Nilai host identifier tidak boleh bernilai 0 atau 255 dan harus bersifat unik di dalam network identifier/segmen jaringan di mana ia berada.

Jenis-jenis alamat

Alamat IPv4 terbagi menjadi beberapa jenis, yakni sebagai berikut:
  • Alamat Unicast, merupakan alamat IPv4 yang ditentukan untuk sebuah antarmuka jaringan yang dihubungkan ke sebuah internetwork IP. Alamat unicast digunakan dalam komunikasi point-to-point atau one-to-one.
  • Alamat Broadcast, merupakan alamat IPv4 yang didesain agar diproses oleh setiap node IP dalam segmen jaringan yang sama. Alamat broadcast digunakan dalam komunikasi one-to-everyone.
  • Alamat Multicast, merupakan alamat IPv4 yang didesain agar diproses oleh satu atau beberapa node dalam segmen jaringan yang sama atau berbeda. Alamat multicast digunakan dalam komunikasi one-to-many.

Kelas-kelas alamat

Dalam RFC 791, alamat IP versi 4 dibagi ke dalam beberapa kelas, dilihat dari oktet pertamanya, seperti terlihat pada tabel. Sebenarnya yang menjadi pembeda kelas IP versi 4 adalah pola biner yang terdapat dalam oktet pertama (utamanya adalah bit-bit awal/high-order bit), tapi untuk lebih mudah mengingatnya, akan lebih cepat diingat dengan menggunakan representasi desimal.

Kelas Alamat IP Oktet pertama
(desimal)
Oktet pertama
(biner)
Digunakan oleh
Kelas A 1–126 0xxx xxxx Alamat unicast untuk jaringan skala besar
Kelas B 128–191 10xx xxxx Alamat unicast untuk jaringan skala menengah hingga skala besar
Kelas C 192–223 110x xxxx Alamat unicast untuk jaringan skala kecil
Kelas D 224–239 1110 xxxx Alamat multicast (bukan alamat unicast)
Kelas E 240–255 1111 xxxx Direservasikan;umumnya digunakan sebagai alamat percobaan (eksperimen); (bukan alamat unicast)

Kelas A

Alamat-alamat kelas A diberikan untuk jaringan skala besar. Nomor urut bit tertinggi di dalam alamat IP kelas A selalu diset dengan nilai 0 (nol). Tujuh bit berikutnya—untuk melengkapi oktet pertama—akan membuat sebuah network identifier. 24 bit sisanya (atau tiga oktet terakhir) merepresentasikan host identifier. Ini mengizinkan kelas A memiliki hingga 126 jaringan, dan 16,777,214 host tiap jaringannya. Alamat dengan oktet awal 127 tidak diizinkan, karena digunakan untuk mekanisme Interprocess Communication (IPC) di dalam mesin yang bersangkutan.

Kelas B

Alamat-alamat kelas B dikhususkan untuk jaringan skala menengah hingga skala besar. Dua bit pertama di dalam oktet pertama alamat IP kelas B selalu diset ke bilangan biner 10. 14 bit berikutnya (untuk melengkapi dua oktet pertama), akan membuat sebuah network identifier. 16 bit sisanya (dua oktet terakhir) merepresentasikan host identifier. Kelas B dapat memiliki 16,384 network, dan 65,534 host untuk setiap network-nya.

Kelas C

Alamat IP kelas C digunakan untuk jaringan berskala kecil. Tiga bit pertama di dalam oktet pertama alamat kelas C selalu diset ke nilai biner 110. 21 bit selanjutnya (untuk melengkapi tiga oktet pertama) akan membentuk sebuah network identifier. 8 bit sisanya (sebagai oktet terakhir) akan merepresentasikan host identifier. Ini memungkinkan pembuatan total 2,097,152 buah network, dan 254 host untuk setiap network-nya.

Kelas D

Alamat IP kelas D disediakan hanya untuk alamat-alamat IP multicast, sehingga berbeda dengan tiga kelas di atas. Empat bit pertama di dalam IP kelas D selalu diset ke bilangan biner 1110. 28 bit sisanya digunakan sebagai alamat yang dapat digunakan untuk mengenali host. Untuk lebih jelas mengenal alamat ini, lihat pada bagian Alamat Multicast IPv4.

Kelas E

Alamat IP kelas E disediakan sebagai alamat yang bersifat "eksperimental" atau percobaan dan dicadangkan untuk digunakan pada masa depan. Empat bit pertama selalu diset kepada bilangan biner 1111. 28 bit sisanya digunakan sebagai alamat yang dapat digunakan untuk mengenali host.

Kelas Alamat Nilai oktet pertama Bagian untuk Network Identifier Bagian untuk Host Identifier Jumlah jaringan maksimum Jumlah host dalam satu jaringan maksimum
Kelas A 1–126 W X.Y.Z 126 16,777,214
Kelas B 128–191 W.X Y.Z 16,384 65,534
Kelas C 192–223 W.X.Y Z 2,097,152 254
Kelas D 224-239 Multicast IP Address Multicast IP Address Multicast IP Address Multicast IP Address
Kelas E 240-255 Dicadangkan; eksperimen Dicadangkan; eksperimen Dicadangkan; eksperimen Dicadangkan; eksperimen


Catatan: Penggunaan kelas alamat IP sekarang tidak relevan lagi, mengingat sekarang alamat IP sudah tidak menggunakan kelas alamat lagi. Pengemban otoritas Internet telah melihat dengan jelas bahwa alamat yang dibagi ke dalam kelas-kelas seperti di atas sudah tidak mencukupi kebutuhan yang ada saat ini, di saat penggunaan Internet yang semakin meluas. Alamat IPv6 yang baru sekarang tidak menggunakan kelas-kelas seperti alamat IPv4. Alamat yang dibuat tanpa mempedulikan kelas disebut juga dengan classless address.

Alamat Unicast

Setiap antarmuka jaringan yang menggunakan protokol TCP/IP harus diidentifikasikan dengan menggunakan sebuah alamat logis yang unik, yang disebut dengan alamat unicast (unicast address). Alamat unicast disebut sebagai alamat logis karena alamat ini merupakan alamat yang diterapkan pada lapisan jaringan dalam DARPA Reference Model dan tidak memiliki relasi yang langsung dengan alamat yang digunakan pada lapisan antarmuka jaringan dalam DARPA Reference Model. Sebagai contoh, alamat unicast dapat ditetapkan ke sebuah host dengan antarmuka jaringan dengan teknologi Ethernet, yang memiliki alamat MAC sepanjang 48-bit.

Alamat unicast inilah yang harus digunakan oleh semua host TCP/IP agar dapat saling terhubung. Komponen alamat ini terbagi menjadi dua jenis, yakni alamat host (host identifier) dan alamat jaringan (network identifier).

Alamat unicast menggunakan kelas A, B, dan C dari kelas-kelas alamat IP yang telah disebutkan sebelumnya, sehingga ruang alamatnya adalah dari 1.x.y.z hingga 223.x.y.z. Sebuah alamat unicast dibedakan dengan alamat lainnya dengan menggunakan skema subnet mask.

Jenis-jenis alamat unicast

Jika ada sebuah intranet tidak yang terkoneksi ke Internet, semua alamat IP dalam ruangan kelas alamat unicast dapat digunakan. Jika koneksi dilakukan secara langsung (dengan menggunakan teknik routing) atau secara tidak langsung (dengan menggunakan proxy server), maka ada dua jenis alamat yang dapat digunakan di dalam Internet, yaitu public address (alamat publik) dan private address (alamat pribadi).

Alamat publik

alamat publik adalah alamat-alamat yang telah ditetapkan oleh InterNIC dan berisi beberapa buah network identifier yang telah dijamin unik (artinya, tidak ada dua host yang menggunakan alamat yang sama) jika intranet tersebut telah terhubung ke Internet.

Ketika beberapa alamat publik telah ditetapkan, maka beberapa rute dapat diprogram ke dalam sebuah router sehingga lalu lintas data yang menuju alamat publik tersebut dapat mencapai lokasinya. Di internet, lalu lintas ke sebuah alamat publik tujuan dapat dicapai, selama masih terkoneksi dengan internet.

Alamat ilegal

Intranet-intranet pribadi yang tidak memiliki kemauan untuk mengoneksikan intranetnya ke internet dapat memilih alamat apapun yang mereka mau, meskipun menggunakan alamat publik yang telah ditetapkan oleh InterNIC. Jika sebuah organisasi selanjutnya memutuskan untuk menghubungkan intranetnya ke internet, skema alamat yang digunakannya mungkin dapat mengandung alamat-alamat yang mungkin telah ditetapkan oleh InterNIC atau organisasi lainnya. Alamat-alamat tersebut dapat menjadi konflik antara satu dan lainnya, sehingga disebut juga dengan illegal address, yang tidak dapat dihubungi oleh host lainnya.

Alamat Privat

Setiap node IP membutuhkan sebuah alamat IP yang secara global unik terhadap internetwork IP. Pada kasus internet, setiap node di dalam sebuah jaringan yang terhubung ke internet akan membutuhkan sebuah alamat yang unik secara global terhadap internet. Karena perkembangan internet yang sangat amat pesat, organisasi-organisasi yang menghubungkan intranet miliknya ke internet membutuhkan sebuah alamat publik untuk setiap node di dalam intranet miliknya tersebut. Tentu saja, hal ini akan membutuhkan sebuah alamat publik yang unik secara global.

Ketika menganalisis kebutuhan pengalamatan yang dibutuhkan oleh sebuah organisasi, para desainer internet memiliki pemikiran yaitu bagi kebanyakan organisasi, kebanyakan host di dalam intranet organisasi tersebut tidak harus terhubung secara langsung ke internet. Host-host yang membutuhkan sekumpulan layanan internet, seperti halnya akses terhadap web atau e-mail, biasanya mengakses layanan internet tersebut melalui gateway yang berjalan di atas lapisan aplikasi seperti proxy server atau e-mail server. Hasilnya, kebanyakan organisasi hanya membutuhkan alamat publik dalam jumlah sedikit saja yang nantinya digunakan oleh node-node tersebut (hanya untuk proxy, router, firewall, atau translator alamat jaringan) yang terhubung secara langsung ke internet.

Untuk host-host di dalam sebuah organisasi yang tidak membutuhkan akses langsung ke internet, alamat-alamat IP yang bukan duplikat dari alamat publik yang telah ditetapkan mutlak dibutuhkan. Untuk mengatasi masalah pengalamatan ini, para desainer internet mereservasikan sebagian ruangan alamat IP dan menyebut bagian tersebut sebagai ruangan alamat pribadi. Sebuah alamat IP yang berada di dalam ruangan alamat pribadi tidak akan digunakan sebagai sebuah alamat publik. Alamat IP yang berada di dalam ruangan alamat pribadi dikenal juga dengan alamat pribadi atau Private Address. Karena di antara ruangan alamat publik dan ruangan alamat pribadi tidak saling melakukan overlapping, maka alamat pribadi tidak akan menduplikasi alamat publik, dan tidak pula sebaliknya. Sebuah jaringan yang menggunakan alamat IP privat disebut juga dengan jaringan privat atau private network.

Ruangan alamat pribadi yang ditentukan di dalam RFC 1918 didefinisikan di dalam tiga blok alamat berikut:
  • 10.0.0.0/8
  • 172.16.0.0/12
  • 192.168.0.0/16
Sementara itu ada juga sebuah ruang alamat yang digunakan untuk alamat IP privat dalam beberapa sistem operasi:
  • 169.254.0.0/16

10.0.0.0/8

Jaringan pribadi (private network) 10.0.0.0/8 merupakan sebuah network identifier kelas A yang mengizinkan alamat IP yang valid dari 10.0.0.1 hingga 10.255.255.254. Jaringan pribadi 10.0.0.0/8 memiliki 24 bit host yang dapat digunakan untuk skema subnetting di dalam sebuah organisasi privat.

172.16.0.0/12

Jaringan pribadi 172.16.0.0/12 dapat diinterpretasikan sebagai sebuah block dari 16 network identifier kelas B atau sebagai sebuah ruangan alamat yang memiliki 20 bit yang dapat ditetapkan sebagai host identifier, yang dapat digunakan dengan menggunakan skema subnetting di dalam sebuah organisasi privat. Alamat jaringan privat 17.16.0.0/12 mengizinkan alamat-alamat IP yang valid dari 172.16.0.1 hingga 172.31.255.254.

192.168.0.0/16

Jaringan pribadi 192.168.0.0/16 dapat diinterpretasikan sebagai sebuah block dari 256 network identifier kelas C atau sebagai sebuah ruangan alamat yang memiliki 16 bit yang dapat ditetapkan sebagai host identifier yang dapat digunakan dengan menggunakan skema subnetting apapun di dalam sebuah organisasi privat. Alamat jaringan privat 192.168.0.0/16 dapat mendukung alamat-alamat IP yang valid dari 192.168.0.1 hingga 192.168.255.254.

169.254.0.0/16

Alamat jaringan ini dapat digunakan sebagai alamat privat karena memang IANA mengalokasikan untuk tidak menggunakannya. Alamat IP yang mungkin dalam ruang alamat ini adalah 169.254.0.1 hingga 169.254.255.254, dengan alamat subnet mask 255.255.0.0. Alamat ini digunakan sebagai alamat IP privat otomatis (dalam Windows, disebut dengan Automatic Private Internet Protocol Addressing (APIPA)).

Selengkapnya...

Serat Optik atau Fiber Optic

Oleh Nanang Suryana | Kamis, Oktober 22, 2009 | , , , | 1 Komentar »

Artikel terkait: Macam-macam kabel jaringan

Serat optik adalah saluran transmisi yang terbuat dari kaca atau plastik yang digunakan untuk mentransmisikan sinyal cahaya dari suatu tempat ke tempat lain. Cahaya yang ada di dalam serat optik sulit keluar karena indeks bias dari kaca lebih besar daripada indeks bias dari udara. Sumber cahaya yang digunakan adalah laser karena laser mempunyai spektrum yang sangat sempit. Kecepatan transmisi serat optik sangat tinggi sehingga sangat bagus digunakan sebagai saluran komunikasi.

Serat optik umumnya digunakan dalam sistem telekomunikasi serta dalam pencahayaan, sensor, dan optik pencitraan.

Serat optik terdiri dari 2 bagian, yaitu cladding dan core. Cladding adalah selubung dari core. Cladding mempunyai indek bias lebih rendah dari pada core akan memantulkan kembali cahaya yang mengarah keluar dari core kembali kedalam core lagi.

Efisiensi dari serat optik ditentukan oleh kemurnian dari bahan penyusun gelas. Semakin murni bahan gelas, semakin sedikit cahaya yang diserap oleh serat optik.


Pembagian Serat optik dapat dilihat dari 2 macam perbedaan :

1. Berdasarkan Mode yang dirambatkan :
  • Single mode: serat optik dengan core yang sangat kecil, diameter mendekati panjang gelombang sehingga cahaya yang masuk ke dalamnya tidak terpantul-pantul ke dinding cladding.
  • Multi mode: serat optik dengan diameter core yang agak besar yang membuat laser di dalamnya akan terpantul-pantul di dinding cladding yang dapat menyebabkan berkurangnya bandwidth dari serat optik jenis ini.
2. Berdasarkan indeks bias core :
  • Step indeks: pada serat optik step indeks, core memiliki indeks bias yang homogen.
  • Graded indeks: indeks bias core semakin mendekat ke arah cladding semakin kecil. Jadi pada graded indeks, pusat core memiliki nilai indeks bias yang paling besar. Serat graded indeks memungkinkan untuk membawa bandwidth yang lebih besar, karena pelebaran pulsa yang terjadi dapat diminimalkan.
Bagian-bagian serat optik jenis single mode

Reliabilitas dari serat optik dapat ditentukan dengan satuan BER (Bit Error Rate). Salah satu ujung serat optik diberi masukan data tertentu dan ujung yang lain mengolah data itu. Dengan intensitas laser yang rendah dan dengan panjang serat mencapai beberapa km, maka akan menghasilkan kesalahan. Jumlah kesalahan persatuan waktu tersebut dinamakan BER. Dengan diketahuinya BER maka, Jumlah kesalahan pada serat optik yang sama dengan panjang yang berbeda dapat diperkirakan besarnya.

Sejarah Fiber Optic

Penggunaan cahaya sebagai pembawa informasi sebenarnya sudah banyak digunakan sejak zaman dahulu, baru sekitar tahun 1930-an para ilmuwan Jerman mengawali eksperimen untuk mentransmisikan cahaya melalui bahan yang bernama serat optik. Percobaan ini juga masih tergolong cukup primitif karena hasil yang dicapai tidak bisa langsung dimanfaatkan, namun harus melalui perkembangan dan penyempurnaan lebih lanjut lagi. Perkembangan selanjutnya adalah ketika para ilmuawan Inggris pada tahun 1958 mengusulkan prototipe serat optik yang sampai sekarang dipakai yaitu yang terdiri atas gelas inti yang dibungkus oleh gelas lainnya. Sekitar awal tahun 1960-an perubahan fantastis terjadi di Asia yaitu ketika para ilmuwan Jepang berhasil membuat jenis serat optik yang mampu mentransmisikan gambar.

Di lain pihak para ilmuwan selain mencoba untuk memandu cahaya melewati gelas (serat optik) namun juga mencoba untuk ”menjinakkan” cahaya. Kerja keras itupun berhasil ketika sekitar 1959 laser ditemukan. Laser beroperasi pada daerah frekuensi tampak sekitar 1014 Hertz-15 Hertz atau ratusan ribu kali frekuensi gelombang mikro.

Pada awalnya peralatan penghasil sinar laser masih serba besar dan merepotkan. Selain tidak efisien, ia baru dapat berfungsi pada suhu sangat rendah. Laser juga belum terpancar lurus. Pada kondisi cahaya sangat cerah pun, pancarannya gampang meliuk-liuk mengikuti kepadatan atmosfer. Waktu itu, sebuah pancaran laser dalam jarak 1 km, bisa tiba di tujuan akhir pada banyak titik dengan simpangan jarak hingga hitungan meter.

Sekitar tahun 60-an ditemukan serat optik yang kemurniannya sangat tinggi, kurang dari 1 bagian dalam sejuta. Dalam bahasa sehari-hari artinya serat yang sangat bening dan tidak menghantar listrik ini sedemikian murninya, sehingga konon, seandainya air laut itu semurni serat optik, dengan pencahayaan cukup kita dapat menonton lalu-lalangnya penghuni dasar Samudera Pasifik.

Seperti halnya laser, serat optik pun harus melalui tahap-tahap pengembangan awal. Sebagaimana medium transmisi cahaya, ia sangat tidak efisien. Hingga tahun 1968 atau berselang dua tahun setelah serat optik pertama kali diramalkan akan menjadi pemandu cahaya, tingkat atenuasi (kehilangan)-nya masih 20 dB/km. Melalui pengembangan dalam teknologi material, serat optik mengalami pemurnian, dehidran dan lain-lain. Secara perlahan tapi pasti atenuasinya mencapai tingkat di bawah 1 dB/km.

Tahun 80-an, bendera lomba industri serat optik benar-benar sudah berkibar. Nama-nama besar di dunia pengembangan serat optik bermunculan. Charles K. Kao diakui dunia sebagai salah seorang perintis utama. Dari Jepang muncul Yasuharu Suematsu. Raksasa-raksasa elektronik macam ITT atau STL jelas punya banyak sekali peranan dalam mendalami riset-riset serat optik.

Time Line Pengembangan Fiber Optik

1917 Theory of stimulated emission Albert Einstein mengajukanm sebuah teori tentang emisi terangsang dimana jika ada atom dalam tingkatan energi tinggi 1954 "Maser" developed Charles Townes, James Gordon, dan Herbert Zeiger di Columbia University mengembangkankan "maser" yaitu microwave amplification by stimulated emission of radiation, dimana molekul dari gas amonia memperkuat dan menghasilkan gelombang. . Pekerjaan ini menghabiskan waktu tiga tahun sejak ide Townes pada tahun 1951 untuk mengambil manfaat dari osilasi frekuensi tinggi molekular untuk membangkitkan gelombang dengan penjang gelombang pendek pada gelombang radio. 1958 Pengenalan Konsep Laser Townes dan ahli fisika Arthur Schawlow mempublikasikan paper yang menunjukan bahwa maser dapat dibuat untuk dioperasikan pada daerah infra merah dan optik. .Paper ini menjelaskan tentang konsep laser (light amplification by stimulated emission of radiation)

1960 ditemukannya Continuously operating helium-neon gas laser Laboratorium Riset Bell dan Ali Javan serta koleganya William Bennett, Jr., dan Donald Herriott menemukan sebuah continuously operating helium-neon gas laser. 1960 Ditemukannya Operable laser Theodore Maiman, seorang fisikawan dan insinyur elektro di Hughes Research Laboratories, menemukan operable laser dengan menggunakan sebuah kristal batu rubi sintesis sebagai medium. 1961 Glass fiber demonstration Peneliti industri Elias Snitzer dan Will Hicks mendemontrasikan sinar laser yang diarahkan melalui serat gelas yang tipis. Inti serat gelas tersebut cukup kecil yang membuat cahaya hanya dapat melewati satu bagian saja tetapi banyak ilmuwan menyatakan bahwa serat tidak cocok untuk komunikasi karena rugi rugi cahaya yang terjadi karena melewati jarak yang sangat jauh. 1961 Penggunaan ruby laser untuk keperluan medis Penggunaan laser yang dihasilkan dari batu Rubi yang pertama, Charles Campbell of the Institute of Ophthalmology at Columbia- Presbyterian Medical Center dan Charles Koester of the American Optical Corporation menggunakan prototipe ruby laser photocoagulator untuk menghancurkan tumor pada retina pasien. 1962 Pengembangan Gallium arsenide laser Tiga group riset terkenal yaitu General Electric, IBM, dan MIT’s Lincoln Laboratory secara simultan mengembangkan gallium arsenide laser yang mengkonversikan energi listrk secara langsung ke dalam cahaya infra merah dan perkembangan selanjutnya digunakan untuk pengembangan CD dan DVD player serta penggunaan laser printer. 1963 Heterostructures Ahli fisika Herbert Kroemer mengajukan ide yaitu heterostructures, kombinasi dari lebih dari satu semikonduktor dalam layer-layer untuk mengurangi kebutuhan energi untuk laser dan membantu untuk dapat bekerja lebih efisien. Heterostructures ini nantinya akan digunakan pada telepon seluler dan peralatan elektronik lainnya.

1966 kertas Landmark pada optical fiber Charles Kao dan George Hockham yang melakukan penelitian di Standard Telecommunications Laboratories Inggris mempublikasikan landmark paper yang mendemontrasikan bahwa fiber optik dapat mentransmisikan sinar laser yang sangat sedikit rugi-ruginya jika gelas yang digunakan sangat murni. Dengan penemuan ini kemudian para peneliti lebih fokus pada bagaimana cara memurnikan bahan gelas. 1970 Fiber Optik yang memenuhi standar kemurnian. Ilmuwan Corning Glass Works yaitu Donald Keck, Peter Schultz, dan Robert Maurer melaporkan penemuan fiber optik yang memenuhi standar yang telah ditentukan oleh Kao dan Hockham. Gelas yang paling murni yang dibuat terdiri atas gabungan silika dalam tahap uap dan mampu mengurangi rugi-rugi cahaya kurang dari 20 decibels per kilometer. Pada 1972 tim ini menemukan gelas dengan rugi-rugi cahaya hanya 4 decibels per kilometer. Juga pada tahun 1970, Morton Panish dan Izuo Hayashi dari Bell Laboratories dengan tim Ioffe Physical Institute di Leningrad, mendemontrasikan semiconductor laser yang dapat dioperasikan pada temperatur ruang. Kedua penemuan tersebut merupakan terobosan dalam komersialisasi penggunaan fiber optik. 1973 Proses Chemical vapor deposition John MacChesney dan Paul O. Connor pada Bell Laboratories mengembangkan proses chemical vapor deposition process yang memanaskan uap kimia dan oksigen ke bentuk ultratransparent glass yang dapat diproduksi masal ke dalam fiber optik yang mempunyai rugi-rugi sangat kecil. 1975 Komersialisasi Pertama dari semiconductor laser Insinyur pada Laser Diode Labs mengembangkan semiconductor laser komersial pertama yang dapat dioperasikan pada suhu kamar. 1977 Perusahaan telepon menguji coba penggunaan fiber optic Perusahaan telepon memulai penggunaan fiber optik yang membawa lalu lintas telepon. GTE membuka jalur antara Long Beach dan Artesia, California, yang menggunakan transmisi light-emitting diode. Bell Labs mendirikan sambungan yang sama pada sistem telepon di Chicago dengan jarak 1,5 mil di bawah tanah yang menghubungkan 2 s switching station.

1980 Sambungan Fiber-optic telah ada di Kota kota besar di Amerika AT&T mengumumkan akan menginstal fiber-optic yang menghubungkan kota kota antara Boston dan Washington D.C. kemudian dua tahun kemudian MCI mengumumkan untuk melakukan hal yang sama. 1987 "Doped" fiber amplifiers David Payne di University of Southampton memperkenalkan fiber amplifiers yang dikotori oleh elemen erbium. optical amplifiers abru ini mampu menaikan sinyal cahaya tanpa harus mengkonversikan terlebih dahulu ke dalam energi listrik. 1988 Kabel Pertama Transatlantic Fiber-Optic Kabel Translantic yang pertama menggunakan fiber glass yang sangat transparan sehingga repeater hanya dibutuhkanb ketika sudah mencapai 40mil. 1991 Optical Amplifiers Emmanuel Desurvire di Bell Laboratories serta David Payne dan P. J. Mears dari University of Southampton mendemontrasikan optical amplifiers yang terintegrasi dengan kabel fiber optic tersebut. Keuntungannya adalah dapat membawa informasi 100 kali lebih cepat dari pada kabel electronic amplifier. 1996 optic fiber cable yang menggunakan optical amplifiers ditaruh di samudera pasifik TPC-5, sebuah optic fiber merupakan fiber optic pertama yang menggunakan optical amplifiers. Kabel ini melewati samudera pasifik mulai dari San Luis Obispo, California, ke Guam, Hawaii, dan Miyazaki, Japan, dan kembali ke Oregon coast dan mampu untuk menangani 320,000 panggilan telepon. 1997 Fiber Optic menghubungkan seluruh dunia Fiber Optic Link Around the Globe (FLAG) menjadi jaringan abel terpanjang di seluruh dunia yang menyediakan infrastruktur untuk generasi internet terbaru.

Generasi Perkembangan Serat Optik

Berdasarkan penggunaannya maka sistem komunikasi serat optik (SKSO) dibagi menjadi 4 tahap generasi yaitu :

1. Generasi pertama (mulai 1975)
Sistem masih sederhana dan menjadi dasar bagi sistem generasi berikutnya, terdiri dari : alat encoding : mengubah input (misal suara) menjadi sinyal listrik transmitter : mengubah sinyal listrik menjadi sinyal gelombang, berupa LED dengan panjang gelombang 0,87 mm. serat silika : sebagai penghantar sinyal gelombang repeater : sebagai penguat gelombang yang melemah di perjalanan receiver : mengubah sinyal gelombang menjadi sinyal listrik, berupa fotodetektor alat decoding : mengubah sinyal listrik menjadi output (misal suara) Repeater bekerja melalui beberapa tahap, mula-mula ia mengubah sinyal gelombang yang sudah melemah menjadi sinyal listrik, kemudian diperkuat dan diubah kembali menjadi sinyal gelombang. Generasi pertama ini pada tahun 1978 dapat mencapai kapasitas transmisi sebesar 10 Gb.km/s.

2. Generasi kedua (mulai 1981)
Untuk mengurangi efek dispersi, ukuran teras serat diperkecil agar menjadi tipe mode tunggal. Indeks bias kulit dibuat sedekat-dekatnya dengan indeks bias teras. Dengan sendirinya transmitter juga diganti dengan diode laser, panjang gelombang yang dipancarkannya 1,3 mm. Dengan modifikasi ini generasi kedua mampu mencapai kapasitas transmisi 100 Gb.km/s, 10 kali lipat lebih besar daripada generasi pertama.

3. Generasi ketiga (mulai 1982)
Terjadi penyempurnaan pembuatan serat silika dan pembuatan chip diode laser berpanjang gelombang 1,55 mm. Kemurnian bahan silika ditingkatkan sehingga transparansinya dapat dibuat untuk panjang gelombang sekitar 1,2 mm sampai 1,6 mm. Penyempurnaan ini meningkatkan kapasitas transmisi menjadi beberapa ratus Gb.km/s.

4. Generasi keempat (mulai 1984)
Dimulainya riset dan pengembangan sistem koheren, modulasinya yang dipakai bukan modulasi intensitas melainkan modulasi frekuensi, sehingga sinyal yang sudah lemah intensitasnya masih dapat dideteksi. Maka jarak yang dapat ditempuh, juga kapasitas transmisinya, ikut membesar. Pada tahun 1984 kapasitasnya sudah dapat menyamai kapasitas sistem deteksi langsung. Sayang, generasi ini terhambat perkembangannya karena teknologi piranti sumber dan deteksi modulasi frekuensi masih jauh tertinggal. Tetapi tidak dapat disangkal bahwa sistem koheren ini punya potensi untuk maju pesat pada masa-masa yang akan datang.

5. Generasi kelima (mulai 1989)
Pada generasi ini dikembangkan suatu penguat optik yang menggantikan fungsi repeater pada generasi-generasi sebelumnya. Sebuah penguat optik terdiri dari sebuah diode laser InGaAsP (panjang gelombang 1,48 mm) dan sejumlah serat optik dengan doping erbium (Er) di terasnya. Pada saat serat ini disinari diode lasernya, atom-atom erbium di dalamnya akan tereksitasi dan membuat inversi populasi*, sehingga bila ada sinyal lemah masuk penguat dan lewat di dalam serat, atom-atom itu akan serentak mengadakan deeksitasi yang disebut emisi terangsang (stimulated emission) Einstein. Akibatnya sinyal yang sudah melemah akan diperkuat kembali oleh emisi ini dan diteruskan keluar penguat. Keunggulan penguat optik ini terhadap repeater adalah tidak terjadinya gangguan terhadap perjalanan sinyal gelombang, sinyal gelombang tidak perlu diubah jadi listrik dulu dan seterusnya seperti yang terjadi pada repeater. Dengan adanya penguat optik ini kapasitas transmisi melonjak hebat sekali. Pada awal pengembangannya hanya dicapai 400 Gb.km/s, tetapi setahun kemudian kapasitas transmisi sudah menembus harga 50 ribu Gb.km/s.
6. Generasi keenam
Pada tahun 1988 Linn F. Mollenauer memelopori sistem komunikasi soliton. Soliton adalah pulsa gelombang yang terdiri dari banyak komponen panjang gelombang. Komponen-komponennya memiliki panjang gelombang yang berbeda hanya sedikit, dan juga bervariasi dalam intensitasnya. Panjang soliton hanya 10-12 detik dan dapat dibagi menjadi beberapa komponen yang saling berdekatan, sehingga sinyal-sinyal yang berupa soliton merupakan informasi yang terdiri dari beberapa saluran sekaligus (wavelength division multiplexing). Eksperimen menunjukkan bahwa soliton minimal dapat membawa 5 saluran yang masing-masing membawa informasi dengan laju 5 Gb/s. Cacah saluran dapat dibuat menjadi dua kali lipat lebih banyak jika dibunakan multiplexing polarisasi, karena setiap saluran memiliki dua polarisasi yang berbeda. Kapasitas transmisi yang telah diuji mencapai 35 ribu Gb.km/s.

Cara kerja sistem soliton ini adalah efek Kerr, yaitu sinar-sinar yang panjang gelombangnya sama akan merambat dengan laju yang berbeda di dalam suatu bahan jika intensitasnya melebihi suatu harga batas. Efek ini kemudian digunakan untuk menetralisir efek dispersi, sehingga soliton tidak akan melebar pada waktu sampai di receiver. Hal ini sangat menguntungkan karena tingkat kesalahan yang ditimbulkannya amat kecil bahkan dapat diabaikan. Tampak bahwa penggabungan ciri beberapa generasi teknologi serat optik akan mampu menghasilkan suatu sistem komunikasi yang mendekati ideal, yaitu yang memiliki kapasitas transmisi yang sebesar-besarnya dengan tingkat kesalahan yang sekecil-kecilnya yang jelas, dunia komunikasi abad 21 mendatang tidak dapat dihindari lagi akan dirajai oleh teknologi serat optik.

Selengkapnya...
Jika Anda merasa postingan blog ini bermanfaat, Anda bisa berlangganan melalui email tentang update terbaru.